個人情報流出ラッシュに関する中国屋の雑感
ネットを見ている人なら、昨今の個人情報流出ラッシュには誰もが震撼しているはずでしょう。タイムズカーの免許証画像大量流出のほか、佐川急便、GMO、楽天、大和証券、損保ジャパンと(可能性段階のものも含め)名のある企業が保管する情報が大量流出しているとみられています。
ただ、これはJTCがIT音痴だからカモにされているという単純な状況ではないようです。米国国防総省のデータベースから現役・退役軍人らの個人情報276万人分流出とか、デンマークの国民登記簿880万人分流出とか、世界規模でむちゃくちゃなことが大量に起きています。
私はIT関連の専門知識はありませんが、AIの進化が大きな要因なのは間違いありません。攻撃側のイージーさと、防御側の半端ないコストとの戦い。世界の底がさらに抜けた印象があります。今後はおそらく、ダークウェブで探せばあらゆる人の丸裸の個人情報が簡単に取れる時代になるでしょう。名前ひとつ打ち込むだけで、あらゆる紐付けされた情報を一括して見られるようなデータベースは、悪意ある誰かなら真っ先に作るはず。
そうなった場合、犯罪系以外でパッと思いつく巨大な影響としては、国会議員などの公人の大騒ぎが起きると思われます。パパ活アプリの登録みたいなヤバい情報や不透明な資産状況が明らかになると、大臣などなら辞めざるを得なくなります。まともな党なら離党です。
公人以外でも、自殺や離婚や解雇がかなり増えるはずです。私たちはごく近い将来、相互不信と憎悪に支配された絶望的なディストピアに生きることになると思われます。
……いっぽう、個人情報の超大規模流出それ自体については、私個人は既視感があります。なぜなら、すでにコロナ禍の前から中国ではそれらが大規模に進行していたからです。
あの人の個人情報流出
かつて2010年代後半、中国ITがキラキラしていたとき、意識高い人がタイムマシン経営とかリープフロッグ現象とか言ってたのを覚えていますでしょうか。シェアチャリ、QRコード決済、フードデリバリー。当時は中国が世界に先駆けて社会実装しており、確かに「スゲえ」でした。
でも、実は問題も先行して起きていました。それが個人情報の流出です。一例として、中国語圏の反体制系のネット空間で出回っている以下の画像をご覧ください。
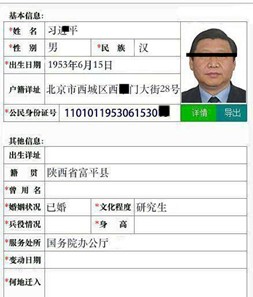
いちおう私の方でマスクをつけました
詳しくは拙著『戦狼中国の対日工作』(文春新書)をお読みください……。と言いたいところですが、以下に簡単に説明します。
この事件と関係があったのは、「悪俗圏」と呼ばれる中国の反体制系のハッカーグループです。彼らは習近平や他の最高幹部だけではなく、「人民日報や北京大学の党委書記」とかそのくらいのレベルの党幹部まで、本人や家族の個人情報を大量にドキシング(暴露)。悪俗維基(悪俗ウィキ)というWikipediaのパロディサイトを作り、悪ふざけで公開していました。
結果、2019年から大摘発がおこなわれ、VPNを使って悪俗ウィキを閲覧しただけの中高生まで一時拘束される事態になりました。また、グループの技術担当だった牛騰宇というハッカー青年が逮捕され、取り調べで大量の拷問を受けた末に懲役14年の実刑判決を受けています。
私は2021年夏に、悪俗圏の最高幹部を含む複数のメンバーや、拘束された関係者の親族などに取材をしています。彼らから直接聞いた話では、習近平の身分証番号がネットに流出したのは2018年9月。それから半年以内に、彼の他の個人情報はもちろん、娘の習明澤の携帯番号や住所まで暴露されました。
結果、ネットで番号を見た中国の不良少年たちが習明澤にイタズラ電話を掛けまくったといいます。エンスカに登場する悪趣味なハッカー・諸葛詩月(シーラ)のモデルになった話です。
サイバー・ニイハオトイレ
こんなことが起きた理由は、中国の制度にあります。中国人民14億人を管理する身分証番号制度は、実はネット普及が本格化していない2000年前後に整備されたもの。なので、番号18桁のうち最初の6桁は発行時住所の地域コード、次の8桁は生年月日そのままという素直な作りです。
さらに17桁目は、男性が奇数で女性が偶数。末尾の18桁目も、前17桁から計算されるチェックコードなので、完全なランダム値ではない……。つまり、公開情報から番号の大部分を絞り込める、非常に雑な構造だったということです。
仮に住所と生年月日と性別が明らかな人なら、番号18桁のうち完全に未知なのはたった2桁。理論上はたった500通りの番号を総当たりすれば身分証番号を割り出せます。ニイハオトイレを上回る大陸的おおらかさ。
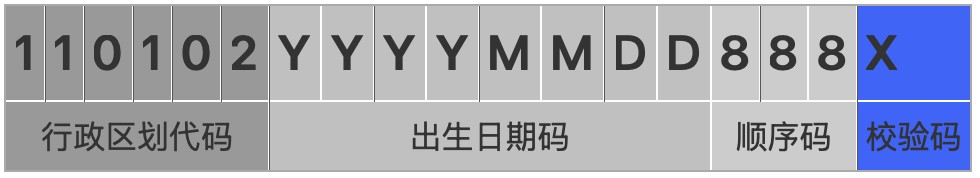
これは国家指導者の習近平も例外ではありません。彼の場合、住所は北京の高級幹部居住地域など当たりをつけやすそうな場所が複数あります。1953年6月15日生まれの男性なのも既知の事実。なので、身分証番号も簡単に割り出せてしまう。
しかも、近年のスマート化&監視社会化した中国では、この雑すぎる設計が改善されないまま、携帯電話番号(=ウィーチャットやQQなどメッセンジャーアプリのIDも)・住所・銀行口座・パスポート番号などが身分証番号とすべて紐づけられました。
また、中国では移動やホテルでの宿泊時に身分証のICチップを読み込む仕組みです。乗った列車の日時・号車・座席からホテルの部屋まで、すべてが紐づけられて管理されます。これらのデータはすべて、公安部(=警察)がデータを保有しています。
サイバー・貪官汚吏
さらなる地獄は、データを握る中国の公安が腐っていることです。
末端のお巡りさんは安月給、なのに「警務通」という携帯情報端末は全員が持っている。この警務通は、(すくなくとも2018〜2019年当時は)身分証番号を打ち込むと当該人物の個人情報が表示される仕組みでした。
あとは想像がつくでしょう。ハシタ金の賄賂で、外部の個人情報収集業者に、個人情報を売り飛ばす末端不良警官が存在したのです。この手の業者は、カンボジアの中国人グループが多かったと悪俗圏幹部から聞いています。取材当時は知りませんでしたが、ほぼ間違いなく中華暗黒ベルトの周辺界隈とみていいでしょう。
(これとは別の話ながら、中国出入国時に記入する電話番号などの個人情報が詐欺グループに渡っているという話も、ある筋から耳にしたことがあります)
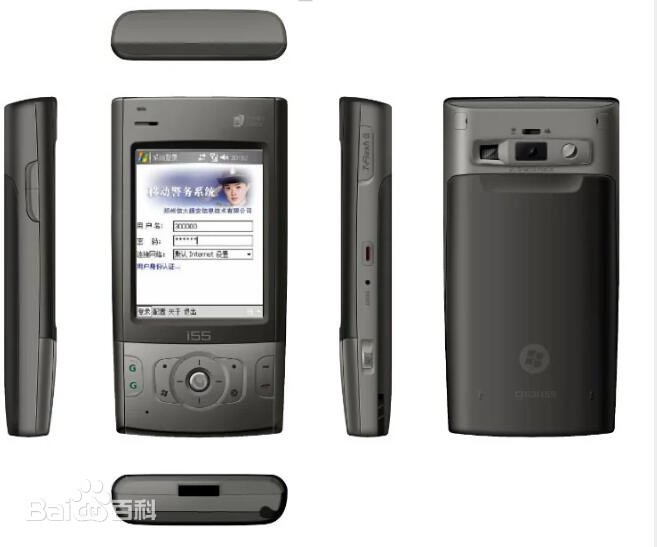
警務通
現在ネットに公開されている習近平の個人情報の一部についても、悪俗圏の在米メンバーが人を介して暗黒業者に6000元(約14万円)を払い、末端警官の警務通経由で取ってこさせたものだったと、当事者から聞いています。はじめに判明したのは、先に出した画像の情報程度(住所と最終学歴・職場くらい)のささやかなものだったそうですが。
とはいえ、4桁の南京錠以下のセキュリティの身分証番号にあらゆる情報が紐づいている雑な制度設計と、iPhone1台の値段以下のカネで偉大な主席を売り飛ばすド腐れ警官。中国トホホ案件の絶望のツインシュートというわけです。
ちなみに悪俗圏は政治的目的から情報を抜いていましたが、暗黒業者の本来の主要顧客は高利貸しやマフィアのようです。
借金を抱えて飛んだ人間を追跡するなら、興信所を使うよりも公安に賄賂を渡して当局監視ネットワークの情報を出させた方が早くて確実という中国的合理主義。詳細は伏せますし、実態は不明な点も多いのですが、私自身もごく最近、そういう怖い図式と思われる事例を身近で見聞しました。
身分証番号から断片的な個人情報がわかれば、あとはSNSを特定したりと手動のいろいろな方法(人肉捜索)で、さらにさまざまな情報が判明します。このようにしてまとめられた中国人の個人情報は、すでにダークウェブに大量に落ちている模様です。
ここからは推測ですが、こうしたダークウェブ上のデータベースは、ほぼ確実に東南アジア中華暗黒ベルトの特殊詐欺業者に利用されていると考えられます。そもそも、警官から個人情報を収集している暗黒業者自体が特殊詐欺グループとグル、もしくは同一組織であってもまったく驚きません。
情報流出と中国の関与
近年、世界を騒がせている異常に大量の情報流出事件に話を戻しましょう。
目下、すくなくとも9月下旬以降に発生した韓国の金融機関に対する大量のハッキングと情報流出については、米サイバーセキュリティ企業のクラウドストライクが攻撃者側のサーバーを分析して、中国で開発されたAIツール「ARTEX」や複数の生成AIが利用された痕跡を確認しています。攻撃者が中国語話者で、金銭目的で行動していた可能性も高いとされています。
このレポートで、関与した可能性が指摘される人物の情報は以下。上記リンク先から引用します。
氏名: YY
電話番号: 178201915xx ※安田側で伏字にしました
年齢: 26歳(ただし、攻撃者は当初、生年月日として2007年9月22日と入力していた)
学歴: 華南理工大学
所在地: 中国広東省茂名市
確かに、目下の大量のサイバー攻撃と情報流出。とにかく「質より量」でおこなわれている感のある行動パターンからしても、自分の感覚でも(すくなくとも一部については)中国の匂いを感じています。
ここからは、もうすこし雑な(しかし、あり得る)肌感覚からの想像を書きます。今回の騒ぎに中国人が関係していた場合、です。


読者限定の内容も逃しません。